朋友有一台 Synology NAS,一直被用來做 Web 及 FTP,進系統常看到日誌上有 IP 被攔下。最近他也在想,真的有被擋下嗎?
真的分析 log 後發現,它只有過濾掉少部分的 IP,但有更多的 IP 日以繼夜地探測、嘗試,就等哪天他做錯了什麼設定,直接滲透攻擊。
Synology NAS 的日誌說擋下了,是真的嗎?
實際分析 /var 下的 log,11 天裡 SSH 被試了 15,187 次密碼,FTP 也有幾十次。而且不是一個人在亂試。其中一個網段就有 11 個位址輪流上陣,佔了快七成,每個位址每次只試一兩下,就換下一個。
同一段時間,Synology 內建的自動封鎖封到的位址只有 2 個,剛好是那兩個打得比較急的。其他慢慢試的,一個都沒被封到。
這也不能怪內建功能,它本來就是設計來對付短時間內猛打的那一種。攻擊者顯然也知道,所以改成分散、放慢,在封鎖門檻下慢慢磨。
還有一件事他以前沒注意:內建的封鎖是在登入那一關拒絕,被封的位址其實還連得進來;而沒被封到的那些,只是密碼還沒猜對,運氣好也只是時間問題。
漏洞越找越快
猜密碼還得慢慢磨,找漏洞卻越來越快。Anthropic 今年 4 月公布,它的新模型找出了數千個高風險漏洞,還能從一個已公開的 Linux 漏洞出發,一天內、花不到 2,000 美元就做出拿到 root 的攻擊程式。
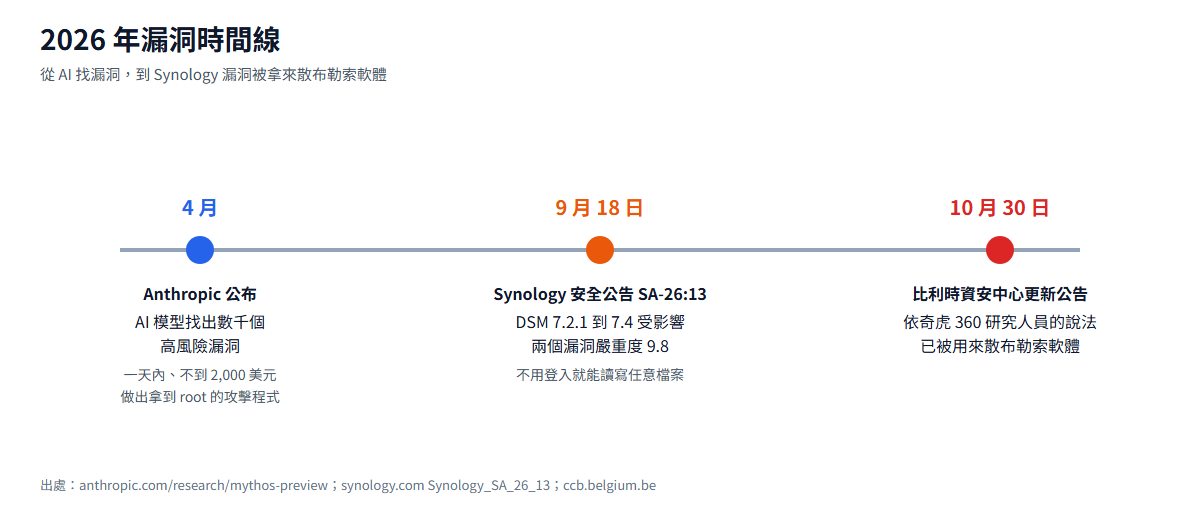
2026 年 9 月 18 日,Synology 發布了安全公告 SA-26:13,DSM 7.2.1 到 7.4 都受影響。其中兩個漏洞嚴重度 9.8,攻擊者不用登入,就能從網路讀寫 NAS 上的任意檔案。比利時政府資安中心 10 月 30 日更新公告:依奇虎 360 研究人員的說法,這兩個漏洞已經被拿來散布勒索軟體。
這跟上次那台 Mac mini 一模一樣:服務開在外面、系統沒更新,對方連密碼都不用知道。那些日以繼夜來探測的 IP,等的就是這一天。
AI 找漏洞越快,要更新的東西就堆得越快,而 NAS 偏偏是最常被放著不更新的那一台。
說不更新,是有些偏頗,用過 NAS 的人都知道,時常一更新,某些 Service 就不 Work,比如 DSM 6 升到 DSM 7,SVN 就無法使用,更不更新有時候是兩難。
那能做什麼?
所謂預防勝於治療,每天等人餵是有些被動,真的哪天不出漏洞包了,那不就天塌下來。與其等修補,不如自己去檢查,有沒有問題隨時可以知道,但這又耗時費力,又需要有一些技術背景。
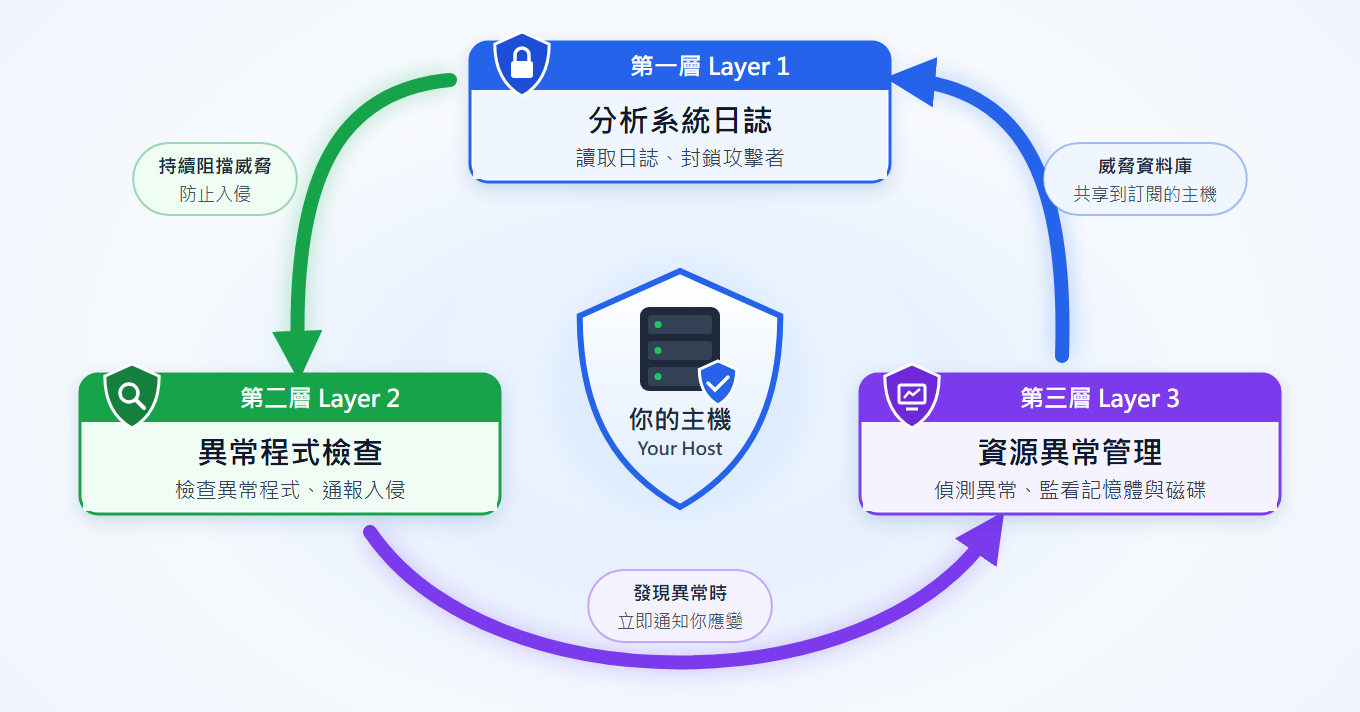
光是看懂日誌就不容易。Synology 的 SSH 日誌跟一般 Linux 不一樣,常見的「Failed password」一行都沒有,有的行有位址沒帳號,有的行有帳號沒位址。透過 SvrGuard 剛好可以分析這個 log,順便解了 FTP / Web / SSH 等問題。
那些慢慢試、躲在封鎖門檻下的位址,SvrGuard 一樣分析得出來,並把位址寫進 DSM 自己的防火牆,封包直接丟掉,那個位址的所有連線都進不來。內建的自動封鎖可以照開,兩者可以並存。
Web 也是同樣的道理。掃 /.env、試 /wp-login.php 的請求,在 DSM 眼中都是正常連線,不是登入失敗,內建封鎖不會數它們;SvrGuard 從 Web Station 與反向代理的存取日誌裡把它們挑出來,一樣擋在防火牆外。
至於耗時費力、要技術背景的問題,SvrGuard 直接做成 Synology 的套件,從套件中心手動安裝後就在背景持續分析,不用自己架環境,也不用每天去翻日誌。
更新之外,還要有防護
前面說更新是兩難。有時候還真不是不更新,而是更新牽一髮而動全身,得不償失,尤其是舊機器。
但每天都有許多的探測 IP,隨侍在側,不得不防,一套保護機制是免不了的,SvrGuard 剛好可以扮演這個角色。雖然設備的更新還是要做,但起碼可以幫忙進行主動防禦,減少被駭的機會,我想在這網路世界是相當重要的。
本系列文章:主機防禦系統-SvrGuard。想了解更多 SvrGuard,歡迎造訪 SvrGuard 官方網站,有問題或想法歡迎到 SvrGuard 討論區。