SvrGuard 內建了日誌分析程式,可以直接在 CLI 下,跑以下的程式指令,從 /var/log 找出可疑的 IP。
找出可疑的 IP 的指令
還沒裝 SvrGuard 的話,先安裝(Linux 與 Mac 都是這一行,Mac 限 Apple Silicon):
curl -fsSL https://svrguard.ofuyuan.com/install.sh | sudo sh用 root 跑日誌分析(Linux):
sudo svrguard logcheck -config /etc/svrguard/svrguard.ini -days 30 -out logcheck.mdMac 上執行檔裝在 /usr/local/sbin,不在預設的搜尋路徑裡,要寫完整路徑:
sudo /usr/local/sbin/svrguard logcheck -config /etc/svrguard/svrguard.ini -days 30 -out logcheck.mdMac 讀的是系統日誌(unified log),找的是 SSH 與螢幕共享的登入失敗,不分析網站日誌。
Synology NAS(DSM)要先在「控制台 → 終端機和 SNMP」開啟 SSH,登入後:
sudo /var/packages/SvrGuard/target/bin/svrguard logcheck -config /var/packages/SvrGuard/var/svrguard.ini -days 30 -out logcheck.md設定檔位置若不同,用 ps -ef | grep "svrguard run" 看 -config 後面那個路徑。
-days:看最近幾天,不加是 30 天。-out:報告存哪裡,不加就存在目前目錄,檔名帶時間。- 報告預設是英文;加
-lang zh-TW改成中文。
結果說明
跑完畫面上會印出報告位置,最後一行是摘要:
Report written to logcheck.md
logcheck: 29 file(s) read, 0 skipped, 0 unreadable; system log none; 1588 suspicious address(es)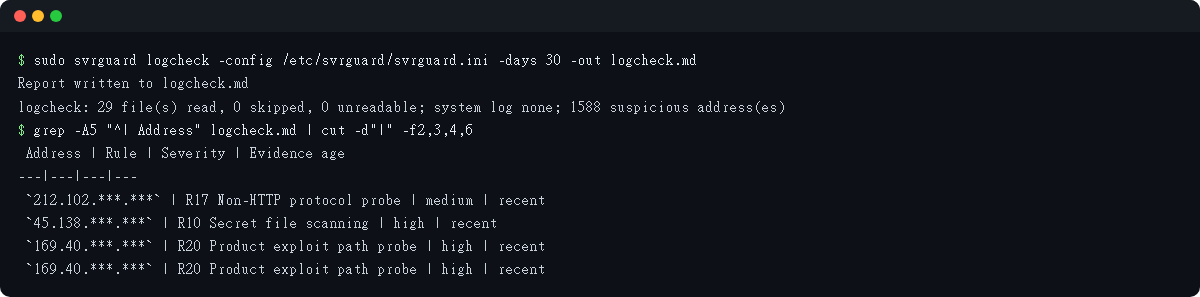
下面是一台測試主機的報告節錄:
## Sources read

Read 29 file(s), 363854 line(s); skipped 0 over the size limit; 0 could not be read.

| Source | Kind | Result | Entries in range |
|---|---|---|---|
| `/var/log/apache2/****.access.log` | web access | read | 1754 |
(rest omitted)

## Suspicious addresses

1588 address(es): 1226 with recent evidence (the service blocks these), 362 older and listed only.

| Address | Rule | Severity | Judged on (replay) | Evidence age | Status on this host |
|---|---|---|---|---|---|
| `212.102.***.***` | R17 Non-HTTP protocol probe | medium | 2026-11-17 | recent | not blocked |
| `45.138.***.***` | R10 Secret file scanning | high | 2026-11-17 | recent | not blocked |
| `169.40.***.***` | R20 Product exploit path probe | high | 2026-11-17 | recent | not blocked |
(rest omitted)
報告分成三段:
- Sources read:Apache、nginx 的存取與錯誤日誌,SSH 認證日誌,有在跑 xrdp 才讀遠端桌面日誌;沒有 syslog 檔的主機讀 systemd journal,
.gz舊檔一起讀。每個檔讀了幾筆、哪些太大跳過、哪些讀不到都會列出。讀了 0 筆的檔,代表那段時間沒有紀錄,或 log 不在你以為的地方。 - Suspicious addresses:每個位址被哪一條規則判定、嚴重度、證據新不新、這台主機現在有沒有封它。規則跟背景服務封鎖時用的是同一套:要了設定檔、備份檔、管理介面或已知漏洞的網址,把一串不存在的頁面試過一遍,一直登入失敗,或把不是 HTTP 的東西打到網站上。
- Evidence:每個位址最多附三行原始 log,可以自己看它到底要了什麼。
裝了 SvrGuard 之後,背景服務會持續讀日誌,判定之後寫進防火牆封鎖、寄信通知。logcheck 適合剛裝好時先看這台過去被怎麼打,或想知道某段時間發生什麼事。
注意事項
- 測試過的系統:Ubuntu 14.04、16.04、18.04、20.04、22.04、24.04、26.04,Debian 12,macOS 27(Apple Silicon),Synology DSM 6.2.4(armv7)、DSM 7.3。
- 要用 root 跑,否則很多日誌讀不到。
- 只讀不寫:不封鎖、不改資料庫、不上傳。日誌多的話會跑一兩分鐘。
- 只讀這台主機自己的日誌;寫到 pipe 或在容器裡的日誌讀不到。
- 主機在代理或 CDN 後面時,log 裡的來源可能是代理的位址,不是真正的來源。
- 超過
-days天數的紀錄不看。 - 沒列出來的位址,不代表一定沒有攻擊。
本系列文章:主機防禦系統-SvrGuard。想了解更多 SvrGuard,歡迎造訪 SvrGuard 官方網站,有問題或想法歡迎到 SvrGuard 討論區。