今年(2026)下半年,AI發起了資安總攻,不斷有明星級的程式殞落,PHP、Node.js、nginx、Go……無一倖免,來到10月,工程師們黑眼圈熬夜補丁,慘不忍睹,但你以為事情就結束了嗎?
10 月 21 日,PHP 釋出了 PHP2Shell 漏洞(CVE-2026-109618、CVE-2026-109619)的修補。
幾天後我翻主機的 log,有個掃描器 10 月 25 日到 28 日每天都來,還很老實地在 User-Agent 寫著 php2shell-scan。
補丁關上了這一扇門,可是來試門的人沒有走,只能等下個補丁嗎?還是能夠有其他作為。
資安生態圈
漏洞補丁只是資安裡的一小部分,把資安攤開你就會了解它是一個生態圈。
對資安而言,所有的問題都不是突然發生,事前、事中、事後各有該做的事,國際上常用的 NIST 資安框架 把資安要做的事分成六件:
| 要做的事 | 白話 |
|---|---|
| 治理 | 誰負責、規矩怎麼定 |
| 識別 | 知道自己有哪些主機、跑了什麼程式 |
| 保護 | 打補丁、設權限、關掉用不到的服務 |
| 偵測 | 盯著 log,看出誰在攻擊 |
| 應變 | 發現了就擋下來、通知該知道的人 |
| 復原 | 被打進來之後,靠備份還原 |
駭客拿著漏洞來試門,防禦靠的是保護、偵測、應變這三格接力,監控就是偵測裡「盯著看」的那一半。
補丁只是「保護」裡的一件事,大家熬夜做完的,是六格裡的一格。
偵測及應變
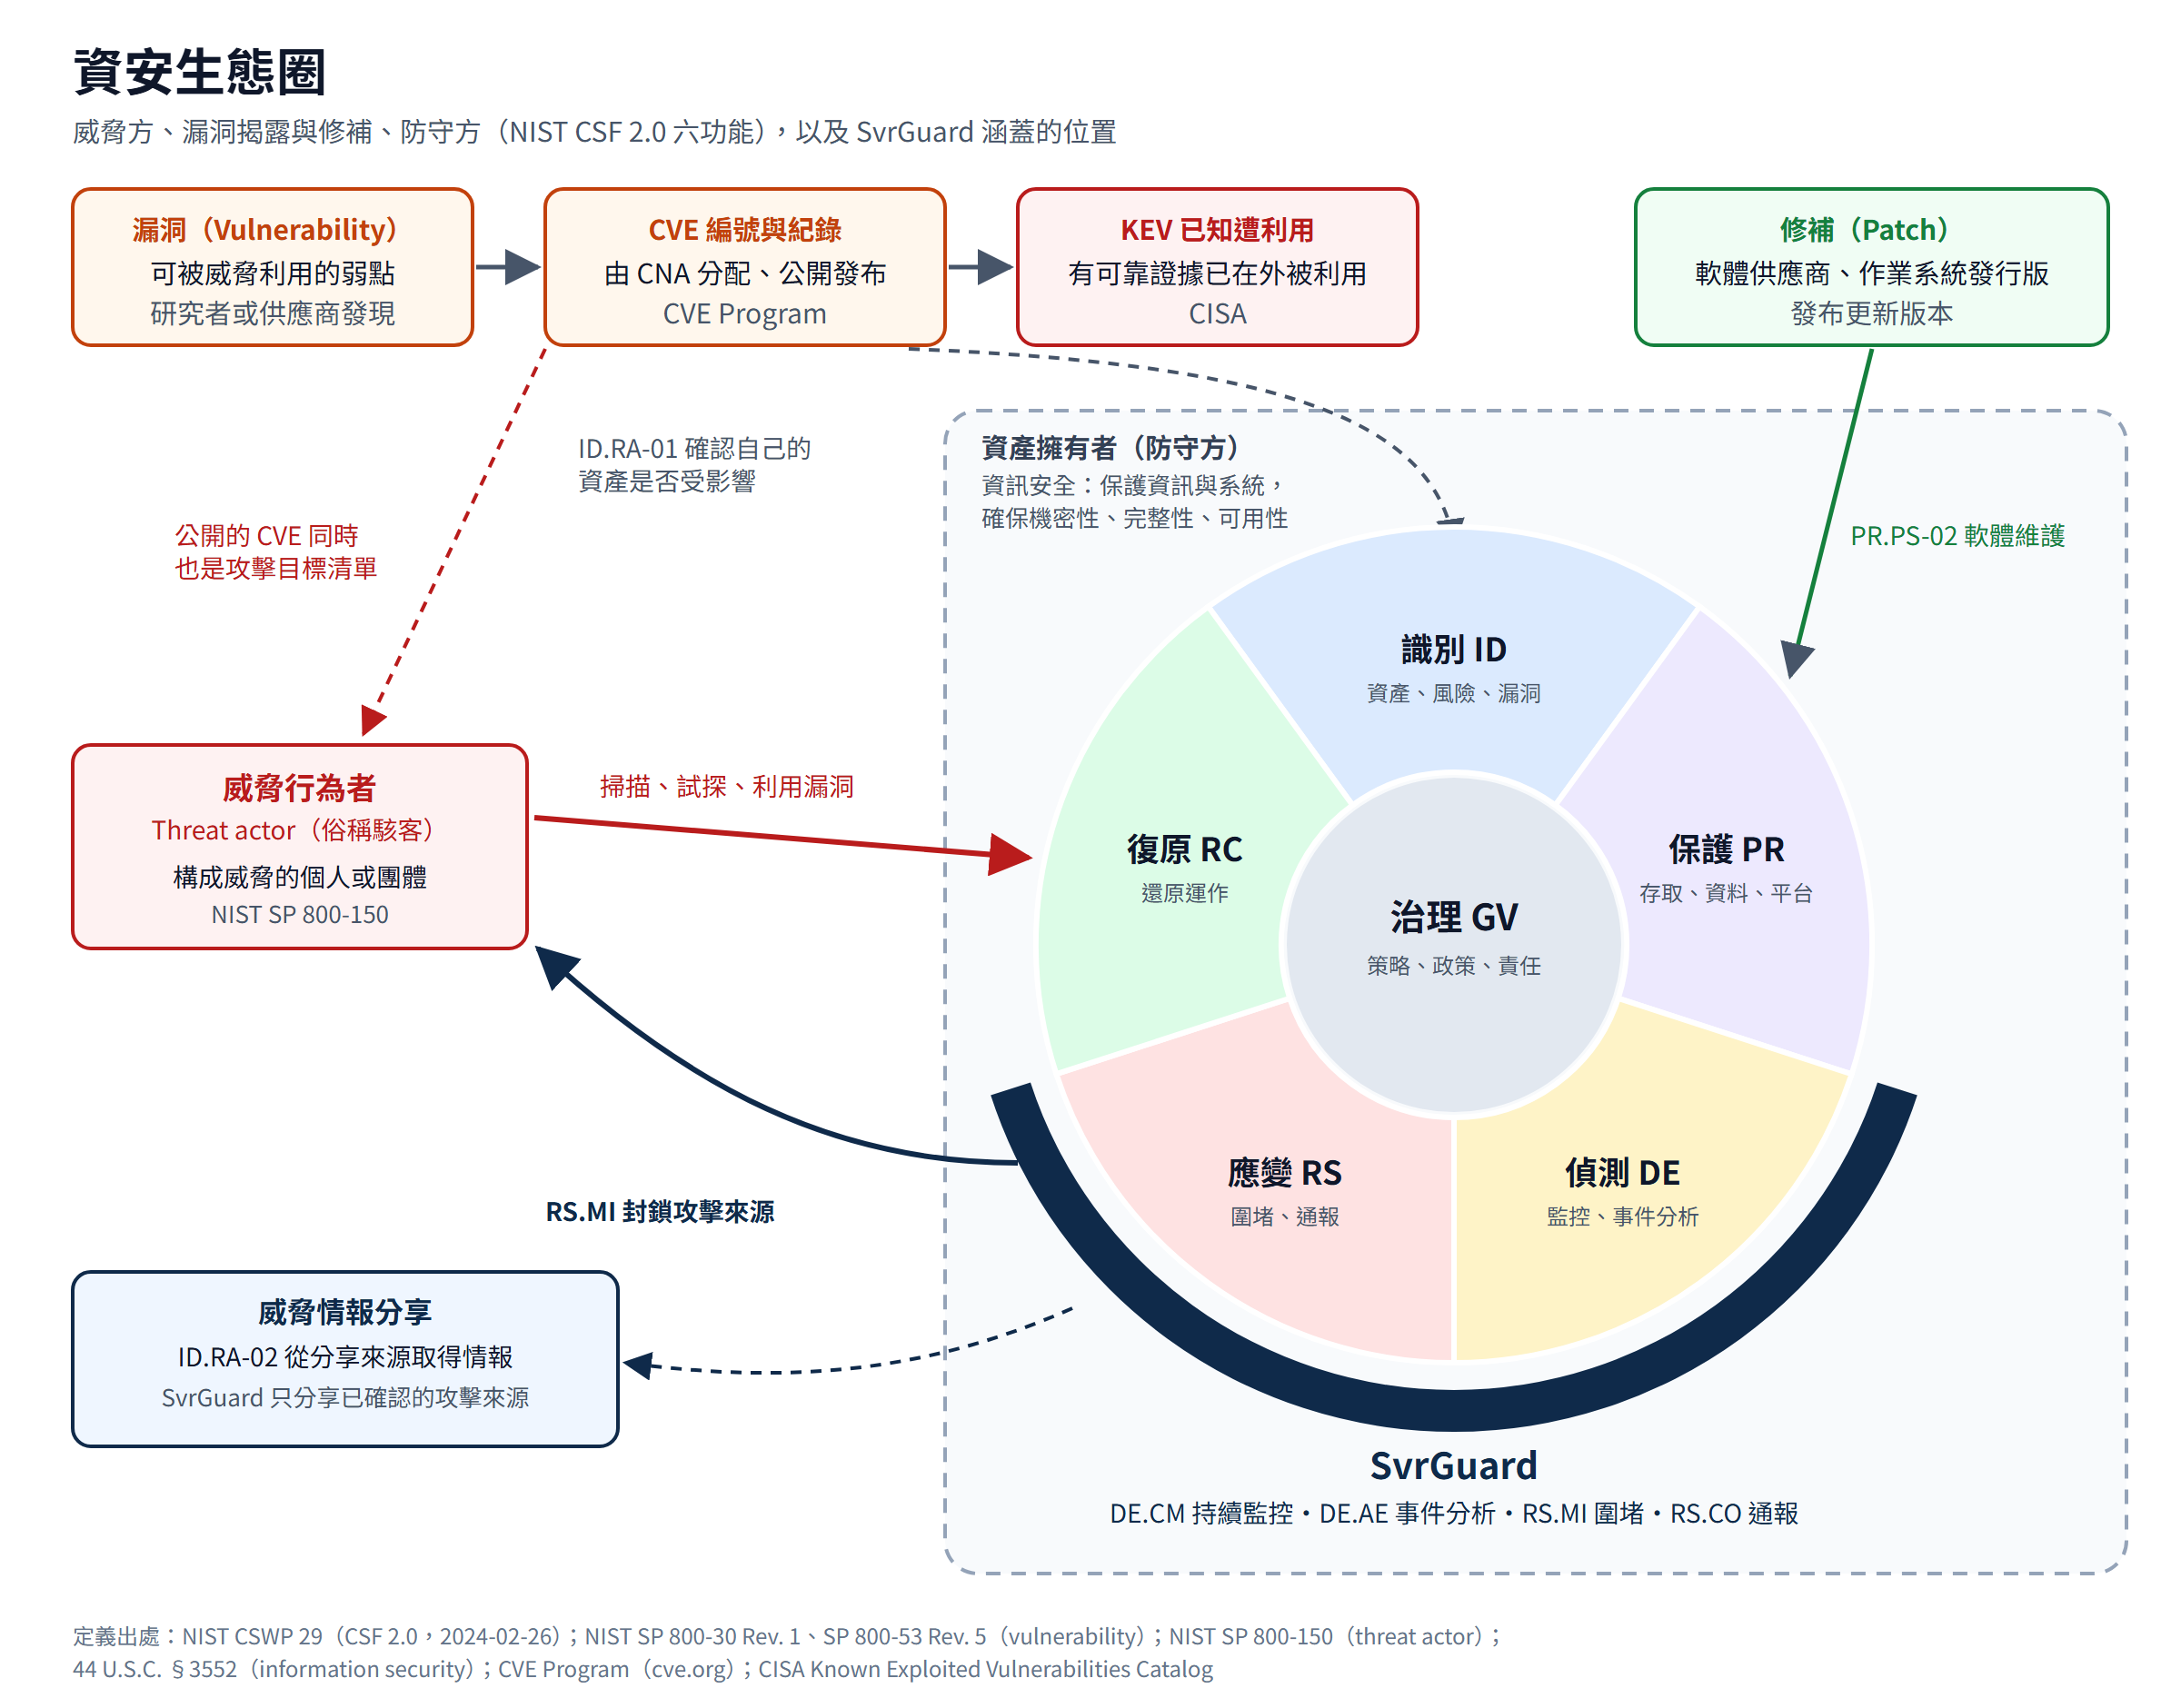
偵測和應變實務上是需要工程師隨時去巡檢設備是否有異常等,但人力是不可靠的,SvrGuard 就是把這兩格交給程式,全天候不休息。
它讀主機的 log,看誰在掃描、試密碼、找不該找的檔案,判定之後把來源寫進防火牆,再寄信告訴你。
它看的是對方做了什麼,不看對方自稱是誰,所以那個自報 php2shell-scan 的掃描器,名字本身不會讓它被封,它在主機上翻東西的行為才會。
補丁打完後,其他未知漏洞呢?
還沒公布的漏洞沒有編號、沒有補丁,連廠商自己都還不知道,補丁這一格在這裡是空的。
但攻擊者要用它,還是得先找目標:哪台主機開著、跑什麼程式、哪個路徑存在。
這一段在 log 裡的樣子,跟它最後要打的是哪一個漏洞沒有關係。
SvrGuard 的規則大多看行為,不是照漏洞清單一條條寫的:一直找不存在的檔案、翻設定檔、短時間內試很多次密碼。
所以出現新漏洞時,不必等誰去更新規則,掃描與試探的行為多半照樣認得出來,擋在防火牆外。
如果門真的被打開了,入侵者通常會留下東西:一支後門、一個挖礦程式、一條往外連的連線。
SvrGuard 每次檢查都會看這些痕跡,發現就寄信給你,抓的是入侵者隱藏自己之前留下的東西。
再來就是少開門:用不到的服務關掉,未知漏洞就少一個落腳的地方。
補丁之外,還有你的事
補丁是六格裡的一格,其他五格才是補完之後你的事。
知道自己跑了什麼、有人盯著門口、擋得下來、備份還原得回來,下一個漏洞公布的那天,你就不必只能熬夜等補丁。
本系列文章:主機防禦系統-SvrGuard。想了解更多 SvrGuard,歡迎造訪 SvrGuard 官方網站,有問題或想法歡迎到 SvrGuard 討論區。